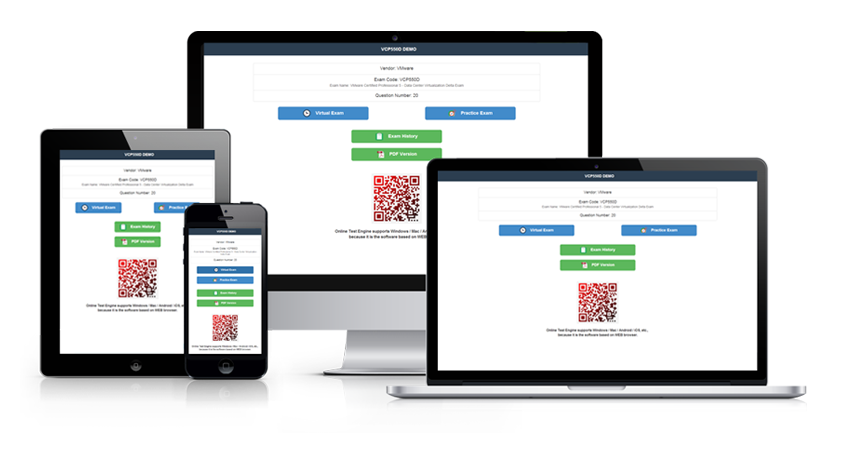
Sie möchten die Qualität der 312-50v13日本語 Übungsfragen erst selbst prüfen? Kein Problem: PrüfungFrage stellt zur ECCouncil Certified Ethical Hacker Exam (CEHv13) (312-50v13日本語版) eine kostenlose PDF-Demo bereit. So sehen Sie vor dem Kauf, wie die 925 Fragen aufgebaut und erklärt sind.
ECCouncil 312-50v13日本語 Prüfungsübersicht:
| Zertifizierungsanbieter: | EC-Council |
|---|---|
| Prüfungsname: | Certified Ethical Hacker Version 13 |
| Prüfungsnummer: | 312-50v13 |
| Prüfungsformat: | Multiple-Choice-Fragen, Szenariobasierte Fragen |
| Prüfungsgebühr: | 450 USD |
| Gültigkeitsdauer des Zertifikats: | 3 Jahre |
| Anzahl der Fragen: | 125 |
| Prüfungsdauer: | 240 Minuten |
| Verwandte Zertifizierungen: | CEH Practical ECSA CEH Master LPT |
| Mindestpunktzahl: | 60 % – 85 % (variiert je nach Prüfungsform, üblicherweise ca. 70 %) |
| Verfügbare Sprachen: | Spanisch, Englisch, Japanisch, Portugiesisch |
| Empfohlenes Training: | Offizielle CEH v13-Schulung |
| Prüfungsanmeldung: | EC-Council-Prüfungsportal Pearson VUE |
| Beispielfragen: |  |
| Prüfungsmethode: | Online-Prüfung mit Fernüberwachung oder vor Ort in einem Testzentrum von Pearson VUE |
| Voraussetzungen: | Keine zwingenden Teilnahmevoraussetzungen; Grundkenntnisse im Bereich Netzwerktechnik, IT oder Sicherheit werden empfohlen |
| Offizielle Syllabus-URL: | https://www.eccouncil.org/train-certify/certified-ethical-hacker-cehv13-usa-new/ |
ECCouncil 312-50v13日本語 Prüfungsthemen:
| Abschnitt | Gewichtung | Ziele |
|---|---|---|
| Sicherheit von IoT und OT | 4 % | - Angriffe auf IoT- und OT-Systeme - Sicherheitsmaßnahmen - Architektur und Risiken von IoT/OT-Systemen |
| Aufzählung von Systeminformationen | 7 % | - Aufzählung über NetBIOS, SNMP, LDAP - Gegenmaßnahmen zur Aufzählung - KI-gestützte Aufzählung - Grundlagen der Aufzählung - Aufzählung über DNS, SMTP, NFS |
| Dienstverweigerung | 4 % | - Werkzeuge für DDoS-Angriffe - Verteidigungsmechanismen - Angriffsmethoden und Botnetze - Grundlagen von DoS- und DDoS-Angriffen |
| Mobile Betriebssysteme | 4 % | - Angriffsvektoren bei mobilen Geräten - Schwachstellen bei Android und iOS - Sicherheit mobiler Geräte |
| Angriffe auf Webserver und Webanwendungen | 8 % | - SQL-Injektion und Befehlsinjektion - Schwachstellen von Webservern - Gegenmaßnahmen zur Websicherheit - Sicherheitsrisiken bei APIs - Angriffe auf Webanwendungen: XSS, CSRF |
| Bedrohungen durch Schadsoftware | 7 % | - KI-gestützte Schadsoftware - Arten von Schadsoftware: Trojaner, Viren, Würmer - Analyse von Schadsoftware und Gegenmaßnahmen - APT und dateilose Schadsoftware |
| Schwachstellenanalyse | 8 % | - Werkzeuge zum Scannen und zur Analyse - Recherche und Datenbanken zu Schwachstellen - Lebenszyklus der Schwachstellenbewertung - Einstufung und Bewertung von Schwachstellen |
| Umgehung von IDS, Firewalls und Täuschungssystemen | 5 % | - IDS, IPS und Firewall-Technologien - Grundlagen und Erkennung von Täuschungssystemen - Umgehungsmethoden |
| Drahtlose Netzwerke | 5 % | - Bedrohungen und Angriffe im drahtlosen Bereich - Drahtlose Verschlüsselung: WEP, WPA2, WPA3 - Werkzeuge zum Hacken drahtloser Netzwerke - Empfehlungen zur Sicherheit |
| Netzwerkscans | 8 % | - Identifizierung von Diensten und Betriebssystemen - KI-gestütztes Scannen - Gegenmaßnahmen zum Scannen - Grundlagen des Netzwerkscannens - Scannen über IDS/Firewalls hinweg - Erkennung von Hosts und Ports |
| Paketaufzeichnung | 5 % | - Werkzeuge und Verfahren zur Paketaufzeichnung - MITM-Angriffe - Grundlagen der Paketaufzeichnung - Gegenmaßnahmen zur Paketaufzeichnung |
| System-Hacking | 8 % | - Erhöhung von Zugriffsrechten - Erlangen von Zugriff: Passwortangriffe - Beseitigen von Spuren und Protokollen - Aufrechterhalten des Zugriffs |
| Sitzungsübernahme | 4 % | - Verfahren zur Sitzungsübernahme - Grundlagen der Sitzungsübernahme - Übernahme auf Anwendungs- und Netzwerkebene - Gegenmaßnahmen |
| Erfassung und Aufklärung | 7 % | - Grundlagen der Aufklärung - Gegenmaßnahmen zur Aufklärung - OSINT-Verfahren - DNS, WHOIS, Netzwerkkartierung |
| Kryptografie | 5 % | - Infrastruktur für öffentliche Schlüssel - Kryptoanalyse und Angriffe - Anwendung der Kryptografie in der Praxis - Grundlagen und Verfahren der Verschlüsselung |
| Einführung in das ethische Hacken | 5 % | - Grundbegriffe der Informationssicherheit - Cyber Kill Chain & MITRE ATT&CK - Methodik des ethischen Hackens - Rechtliche und ethische Vorschriften |
| Soziale Manipulation | 6 % | - Phishing, Vortäuschung von Identitäten, Köderangriffe - Grundlagen der sozialen Manipulation - Identitätsdiebstahl - Gegenmaßnahmen und Sensibilisierung |
| Cloud-Computing | 5 % | - Cloud-Modelle und -Dienste - Empfehlungen zur Cloud-Sicherheit - Angriffe auf AWS, Azure, GCP - Sicherheitsrisiken in der Cloud |
Häufig gestellte Fragen zu ECCouncil Certified Ethical Hacker Exam (CEHv13) (312-50v13日本語版)
Die Prüfung 312-50v13日本語 (Certified Ethical Hacker Exam (CEHv13) (312-50v13日本語版)) ist eine offizielle Zertifizierungsprüfung von ECCouncil. Mit dem Bestehen erwerben Sie die Zertifizierung Certified Ethical Hacker (CEH v13). Sie ist dem Level Berufsbezogen zugeordnet. Zudem steht sie in Verbindung mit weiteren Zertifizierungen: CEH Practical, CEH Master, ECSA, LPT.
Der offizielle Umfang liegt bei 125 Fragen, die Bearbeitungszeit beträgt 240 Minuten. Planen Sie Ihr Tempo bewusst: Dividieren Sie die verfügbare Zeit durch die Anzahl der Fragen, um ein Gefühl für den zeitlichen Rahmen pro Frage zu bekommen, und markieren Sie knifflige Aufgaben, um sie am Ende erneut anzugehen. Am wirksamsten trainieren Sie dieses Zeitmanagement mit einem kompletten Probedurchlauf unter echtem Zeitdruck – beispielsweise in der Test Engine von PrüfungFrage.
Zum Bestehen ist laut ECCouncil eine Punktzahl von 60 % – 85 % (variiert je nach Prüfungsform, üblicherweise ca. 70 %) erforderlich; die offizielle Prüfungsgebühr beträgt 450 USD. Wichtig zu wissen: Jeder Wiederholungsversuch muss erneut vollständig bezahlt werden. Prüfen Sie Ihren Kenntnisstand deshalb vor der Anmeldung mit den 925 Übungsfragen von PrüfungFrage – erst wenn Ihre Ergebnisse konstant stabil sind, lohnt sich der Prüfungstermin.
Für die 312-50v13日本語 Prüfung gilt: Keine zwingenden Teilnahmevoraussetzungen; Grundkenntnisse im Bereich Netzwerktechnik, IT oder Sicherheit werden empfohlen Da ECCouncil die Zulassungsbedingungen gelegentlich anpasst, sollten Sie die aktuellen Details vor der Anmeldung auf der offiziellen Seite gegenprüfen. Offizielle Prüfungsübersicht von ECCouncil
Die Anmeldung zur ECCouncil Certified Ethical Hacker Exam (CEHv13) (312-50v13日本語版) erfolgt über die offiziellen Kanäle von ECCouncil:
Hinweis zur Prüfungsform: Online-Prüfung mit Fernüberwachung oder vor Ort in einem Testzentrum von Pearson VUE
ECCouncil empfiehlt zur Vorbereitung auf die ECCouncil Certified Ethical Hacker Exam (CEHv13) (312-50v13日本語版) folgende Trainings:
Idealerweise ergänzen Sie diese Schulungen mit den 925 Übungsfragen von PrüfungFrage, mit denen Sie das Gelernte gezielt abfragen und Ihre Prüfungsreife realistisch einschätzen.
Ja. Laden Sie die kostenlose PDF-Demo herunter und verschaffen Sie sich vorab einen Eindruck von Aufbau und Qualität der 925 Übungsfragen. Nach dem Kauf erhalten Sie 365 Tage kostenlose Updates; läuft dieser Zeitraum ab, verlängern Sie den Update-Service mit 50 % Rabatt.
Bestehen Sie die zur 312-50v13日本語 gehörende Prüfung innerhalb von 60 Tagen nach dem Kauf nicht, können Sie eine volle Rückerstattung beantragen. Voraussetzung: Sie reichen innerhalb von 2 Tagen nach der Prüfung eine Kopie Ihrer Anmeldebestätigung (Enrollment Slip) sowie den offiziellen Score Report als PDF ein, und der Name des Prüflings muss mit dem Namen des Käufers übereinstimmen. Bitte beachten Sie: Ein Nichtbestehen innerhalb der ersten 3 Tage nach dem Kauf, rein heruntergeladene Produkte ohne tatsächliche Prüfungsteilnahme sowie kostenlose oder abgelaufene Bestellungen sind von der Erstattung ausgeschlossen. Die Bearbeitung dauert nach der Einreichung bis zu 7 Tage. Alternativ zur Rückerstattung können Sie den Produktwechsel wählen: Sie erhalten kostenlos zwei gleichwertige Prüfungsmaterialien und behalten den Update-Service für Ihr ursprünglich gekauftes Produkt.
Die Lieferung erfolgt ohne Wartezeit: Nach der Zahlung steht der Download sofort bereit, zusätzlich erreicht Sie das Produkt innerhalb einer Minute per E-Mail. Sollte nach 2 Stunden nichts angekommen sein, wenden Sie sich bitte an unseren Kundenservice. Eine Begrenzung der Anzahl der Installationen gibt es nicht.
Die Prüfung gliedert sich in 18 Themengebiete. Zu den wichtigsten zählen Bedrohungen durch Schadsoftware (7 %), Drahtlose Netzwerke (5 %) und Dienstverweigerung (4 %). Die vollständige Übersicht mit allen Schwerpunkten finden Sie weiter oben auf dieser Seite.
ECCouncil Certified Ethical Hacker Exam (CEHv13) (312-50v13日本語版) 312-50v13-JPN Prüfungsfragen mit Lösungen
マサチューセッツ州ボストンにある製薬会社が使用する企業向けコラボレーションプラットフォームは、従業員の認証情報を検証するために、中央集権型のIDストアに依存している。セキュリティテスターが認証ワークフローをレビューしていたところ、ユーザーが入力した値が、アカウントレコードの検索を担当するバックエンドのルックアップ式に直接埋め込まれていることに気づいた。
ユーザー名フィールドに特定の論理演算子やワイルドカード文字が挿入されると、アプリケーションのレコード照合動作が変わります。単一のIDエントリを評価する代わりに、バックエンドプロセスは意図したよりも広範囲のレコードを照合し始め、認証チェックの結果が変わってしまいます。
この問題は、ディレクトリベースの検索ロジックにおける入力データの不適切な処理に起因します。
以下の選択肢の中から、このシナリオで示されている注射方法を特定してください。
- A. XPathインジェクション
- B. LDAPインジェクション
- C. SQLインジェクション
- D. OSコマンドインジェクション
Antwort: B 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
コロラド州デンバーにある衛星通信プロバイダーでフォレンジックログレビューを実施していた際、サイバーセキュリティアナリストのケビン・モラレス氏は、アーカイブされたテレメトリ記録にわずかなタイムスタンプの不一致を発見した。これらの不一致は軽微なものであったが、規制報告基準では、システムクロックが設定された時刻ソースと正しく同期していることを確認する必要があった。
ケビンは、ホスト上で実行されている時刻サービスと直接やり取りして、現在の関連付けと動作状態を確認する必要がありました。彼は時計をリセットしたり、上位の時刻機関の階層構造を追跡したりしようとしていたのではなく、対象マシンからアクティブなサービスに詳細なステータス情報を照会しようとしていたのです。
ケビンがこの情報を取得するために実行すべきコマンドを特定してください。
- A. ntpq [-inp] [-c command] [host] [...]
- B. ntpdc [-ilnps] [-c command] [host] [...]
- C. ntpq -p [ホスト]
- D. ntptrace [-n] [-m maxhosts] [servername/IP address]
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
ある多国籍企業は最近、深刻な分散型サービス拒否(DDoS)攻撃を乗り切り、セキュリティ対策を強化しました。監査の結果、同社はハードウェアとクラウドの両方のソリューションを使用して受信トラフィックを分散させ、正当なトラフィックを維持しながらDDoS攻撃を吸収・軽減していることが判明しました。同社はどのようなDDoS軽減戦略を採用しているのでしょうか?
- A. 負荷分散
- B. ブラックホールルーティング
- C. シンクホーリング
- D. 律速段階
Antwort: A 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
ネットワーク分析の結果、不正なDHCPサーバーが原因で、クライアントが誤ったゲートウェイとDNS設定を受信していることが判明しました。今後このような事態を防ぐために、管理者はどのようなセキュリティ機能を有効にすべきでしょうか?
- A. 信頼済みインターフェースでのDHCPスヌーピング
- B. VLANをまたいだARP検査
- C. クライアント向けの静的DHCP予約
- D. すべてのトランクポートのポートセキュリティ
Antwort: A 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
世界的なメディアストリーミングプラットフォームで、10分ごとにトラフィックが急増し、300Gbpsを超えるピークに達した後、静かな期間が続くという現象が発生している。この挙動を説明できるDDoS攻撃はどれか?
- A. 永続的DoS攻撃 (PDoS)
- B. パルスウェーブ攻撃
- C. 再帰的なHTTP GETフラッド
- D. UDPフラッド持続攻撃
Antwort: B 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)


 0 Kundenrezensionen