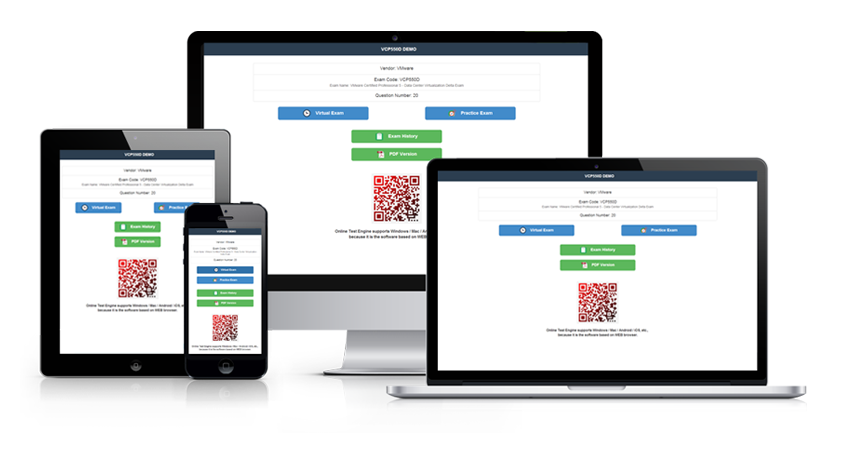
Wer die Prüfungssituation kennt, bleibt ruhiger. Die Test Engines von PrüfungFrage simulieren die echte CISA日本語-Prüfungsumgebung – mit Zeitlimit und zwei Übungsmodi. So trainieren Sie die 1605 Fragen der ISACA Certified Information Systems Auditor (CISA日本語版) unter realistischen Bedingungen.
ISACA CISA日本語 Prüfungsübersicht:
| Zertifizierungsanbieter: | ISACA |
|---|---|
| Prüfungsname: | Certified Information Systems Auditor |
| Prüfungsnummer: | CISA |
| Anzahl der Fragen: | 150 |
| Prüfungsformat: | Multiple-Choice-Fragen |
| Prüfungsdauer: | 240 Minuten |
| Verwandte Zertifizierungen: | Certified Information Systems Auditor (CISA) Certified in Risk and Information Systems Control (CRISC) Certified Information Security Manager (CISM) |
| Gültigkeitsdauer des Zertifikats: | 3 Jahre (erfordert 120 CPE-Punkte) |
| Verfügbare Sprachen: | Japanisch, Türkisch, Englisch, Italienisch, Vereinfachtes Chinesisch, Französisch, Koreanisch, Traditionelles Chinesisch, Deutsch, Spanisch |
| Mindestpunktzahl: | 450 |
| Prüfungsgebühr: | USD 575 (Mitglied) / USD 760 (Nichtmitglied) |
| Beispielfragen: |  |
| Prüfungsmethode: | Online-Prüfung mit Fernüberwachung oder persönlich in einem PSI-Prüfungszentrum |
| Voraussetzungen: | 5 Jahre Berufserfahrung im Bereich der Prüfung, Kontrolle oder Sicherheit von Informationssystemen. Eine Anrechnung oder Befreiung von dieser Erfahrung kann beantragt werden. |
| Offizielle Syllabus-URL: | https://www.isaca.org/credentialing/cisa |
ISACA CISA日本語 Prüfungsthemen:
| Abschnitt | Gewichtung | Ziele |
|---|---|---|
| Thema 1: Prüfungsprozess für Informationssysteme | 18 % | - Durchführung
|
| Thema 2: Betrieb von Informationssystemen und Aufrechterhaltung der Geschäftsfähigkeit | 26 % | - Aufrechterhaltung der Geschäftsfähigkeit
|
| Thema 3: Erwerb, Entwicklung und Einführung von Informationssystemen | 12 % | - Einführung von Informationssystemen
|
| Thema 4: Steuerung und Verwaltung der Informationstechnologie | 18 % | - IT-Steuerung
|
| Thema 5: Schutz von Informationswerten | 26 % | - Sicherheit und Kontrolle von Informationswerten
|
CISA日本語: Ihre Fragen – unsere Antworten
Die Prüfung CISA日本語 (Certified Information Systems Auditor (CISA日本語版)) ist eine offizielle Zertifizierungsprüfung von ISACA. Mit dem Bestehen erwerben Sie die Zertifizierung Isaca Certification. Sie ist dem Level Berufliche Ebene zugeordnet. Zudem steht sie in Verbindung mit weiteren Zertifizierungen: Certified Information Systems Auditor (CISA), Certified Information Security Manager (CISM), Certified in Risk and Information Systems Control (CRISC).
Der offizielle Umfang liegt bei 150 Fragen, die Bearbeitungszeit beträgt 240 Minuten. Planen Sie Ihr Tempo bewusst: Dividieren Sie die verfügbare Zeit durch die Anzahl der Fragen, um ein Gefühl für den zeitlichen Rahmen pro Frage zu bekommen, und markieren Sie knifflige Aufgaben, um sie am Ende erneut anzugehen. Am wirksamsten trainieren Sie dieses Zeitmanagement mit einem kompletten Probedurchlauf unter echtem Zeitdruck – beispielsweise in der Test Engine von PrüfungFrage.
Zum Bestehen ist laut ISACA eine Punktzahl von 450 erforderlich; die offizielle Prüfungsgebühr beträgt USD 575 (Mitglied) / USD 760 (Nichtmitglied). Wichtig zu wissen: Jeder Wiederholungsversuch muss erneut vollständig bezahlt werden. Prüfen Sie Ihren Kenntnisstand deshalb vor der Anmeldung mit den 1605 Übungsfragen von PrüfungFrage – erst wenn Ihre Ergebnisse konstant stabil sind, lohnt sich der Prüfungstermin.
Für die CISA日本語 Prüfung gilt: 5 Jahre Berufserfahrung im Bereich der Prüfung, Kontrolle oder Sicherheit von Informationssystemen. Eine Anrechnung oder Befreiung von dieser Erfahrung kann beantragt werden. Da ISACA die Zulassungsbedingungen gelegentlich anpasst, sollten Sie die aktuellen Details vor der Anmeldung auf der offiziellen Seite gegenprüfen. Offizielle Prüfungsübersicht von ISACA
Ja. Laden Sie die kostenlose PDF-Demo herunter und verschaffen Sie sich vorab einen Eindruck von Aufbau und Qualität der 1605 Übungsfragen. Nach dem Kauf erhalten Sie 365 Tage kostenlose Updates; läuft dieser Zeitraum ab, verlängern Sie den Update-Service mit 50 % Rabatt.
Bestehen Sie die zur CISA日本語 gehörende Prüfung innerhalb von 60 Tagen nach dem Kauf nicht, können Sie eine volle Rückerstattung beantragen. Voraussetzung: Sie reichen innerhalb von 2 Tagen nach der Prüfung eine Kopie Ihrer Anmeldebestätigung (Enrollment Slip) sowie den offiziellen Score Report als PDF ein, und der Name des Prüflings muss mit dem Namen des Käufers übereinstimmen. Bitte beachten Sie: Ein Nichtbestehen innerhalb der ersten 3 Tage nach dem Kauf, rein heruntergeladene Produkte ohne tatsächliche Prüfungsteilnahme sowie kostenlose oder abgelaufene Bestellungen sind von der Erstattung ausgeschlossen. Die Bearbeitung dauert nach der Einreichung bis zu 7 Tage. Alternativ zur Rückerstattung können Sie den Produktwechsel wählen: Sie erhalten kostenlos zwei gleichwertige Prüfungsmaterialien und behalten den Update-Service für Ihr ursprünglich gekauftes Produkt.
Die Lieferung erfolgt ohne Wartezeit: Nach der Zahlung steht der Download sofort bereit, zusätzlich erreicht Sie das Produkt innerhalb einer Minute per E-Mail. Sollte nach 2 Stunden nichts angekommen sein, wenden Sie sich bitte an unseren Kundenservice. Eine Begrenzung der Anzahl der Installationen gibt es nicht.
Die Prüfung gliedert sich in 5 Themengebiete. Zu den wichtigsten zählen Prüfungsprozess für Informationssysteme (18 %), Schutz von Informationswerten (26 %) und Betrieb von Informationssystemen und Aufrechterhaltung der Geschäftsfähigkeit (26 %). Die vollständige Übersicht mit allen Schwerpunkten finden Sie weiter oben auf dieser Seite.
ISACA Certified Information Systems Auditor (CISA日本語版) CISA-JPN Prüfungsfragen mit Lösungen
無人コンピュータ室における最も適切かつ効果的な消火方法はどれですか?
- A. 消火器
- B. 乾燥したパイプ
- C. 散水器
- D. 二酸化炭素(CO2)
Antwort: D 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
ルーターなどのネットワーク機器が、別のIPアドレスとの通信時に、エラーメッセージや通信の成功・失敗を示す運用情報を送信するために使用するネットワーク通信プロトコルは、次のうちどれですか?
- A. インターネット制御メッセージプロトコル
- B. 多目的トランザクションプロトコル
- C. ポイントツーポイントトンネリングプロトコル
- D. 伝送制御プロトコル/インターネットプロトコル(TCP/IP)
Antwort: A 🗳️
ITを活用した投資に関するビジネスケースに含めるべき最も重要な項目は次のうちどれですか?
- A. セキュリティ要件
- B. 費用便益分析
- C. リスク評価
- D. 事業影響分析(BIA)
Antwort: B 🗳️
データベースセキュリティ監査において、情報システム監査人はデータ入力プロセスをレビューしています。監査人が重点的に調査すべき最も重要なリスク領域は次のどれですか?
- A. データの整合性
- B. データの可用性
- C. データの正規化
- D. データの復元力
Antwort: A 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
経営陣は、新たに導入された購買パッケージがどの程度業務要件を満たしているかを判断するため、導入後のレビューを要請しました。以下のうち、最も評価される可能性が高いのはどれですか?
- A. 実装方法論
- B. テスト結果
- C. 購入ガイドラインとポリシー
- D. 行処理の結果
Antwort: D 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)


 0 Kundenrezensionen