Die ISACA Certified Information Security Manager (CISM中文版) (CISM 中文) gilt als anspruchsvoll: breite Themen, knifflige Fragestellungen, striktes Zeitlimit. Mit den 1193 Praxisfragen von PrüfungFrage trainieren Sie genau diese Anforderungen und gehen deutlich souveräner in die Prüfung.
ISACA CISM 中文 Prüfungsübersicht:
| Zertifizierungsanbieter: | ISACA |
|---|---|
| Prüfungsname: | Certified Information Security Manager |
| Prüfungsnummer: | CISM |
| Prüfungsformat: | Multiple-Choice-Fragen |
| Anzahl der Fragen: | 150 |
| Mindestpunktzahl: | 450 (von 800) |
| Prüfungsgebühr: | 575 USD (Mitglied) / 760 USD (Nichtmitglied) |
| Verwandte Zertifizierungen: | CISM |
| Gültigkeitsdauer des Zertifikats: | 3 Jahre (erfordert Wartungsgebühren und CPE-Leistungen) |
| Prüfungsdauer: | 240 Minuten |
| Verfügbare Sprachen: | Japanisch, Spanisch, Französisch, Vereinfachtes Chinesisch, Deutsch, Englisch |
| Beispielfragen: |  |
| Prüfungsmethode: | Computergestützte Prüfung in zugelassenen PSI-Prüfungszentren oder mit Fernaufsicht. |
| Voraussetzungen: | Um die Zertifizierung CISM zu erlangen, müssen Kandidaten die Prüfung bestehen und über mindestens fünf Jahre Berufserfahrung im Bereich der Informationssicherheit verfügen, davon mindestens drei Jahre in leitender Funktion der Informationssicherheit in mindestens drei der im Rahmen von CISM abgedeckten Fachbereiche. Für die allgemeine Berufserfahrung im Bereich der Informationssicherheit sind Ersatzregelungen und Befreiungen möglich. |
| Offizielle Syllabus-URL: | https://www.isaca.org/credentialing/cism |
ISACA CISM 中文 Prüfungsthemen:
| Abschnitt | Gewichtung | Ziele |
|---|---|---|
| Thema 1: Information Security Program Development and Management | 33 % | - Integration von Anforderungen an die Informationssicherheit in unternehmensinterne Prozesse - Entwicklung und Pflege eines Programms zur Sensibilisierung, Schulung und Weiterbildung im Bereich der Informationssicherheit für alle beteiligten Stellen - Festlegung, Vermittlung und Pflege von unternehmensweiten Standards, Leitlinien, Verfahren und weiteren Dokumenten im Bereich der Informationssicherheit - Überwachung und Steuerung des Informationssicherheitsprogramms - Ermittlung, Beschaffung und Steuerung von Anforderungen an die Informationssicherheit für interne und externe Ressourcen (Dienstleistungen, Partner und Lieferanten) - Aufbau und Pflege des Informationssicherheitsprogramms im Einklang mit der Informationssicherheitsstrategie - Ausrichtung des Informationssicherheitsprogramms an den operativen Zielen anderer Geschäftsbereiche - Aufbau und Pflege von Strukturen der Informationssicherheit (Personal, Prozesse, Technologie) |
| Thema 2: Information Security Governance | 17 % | - Festlegung, Überwachung, Bewertung und Berichterstattung zu Steuerungsgrößen im Bereich der Informationssicherheit - Ermittlung interner und externer Einflussfaktoren auf die Organisation, die sich auf die Informationssicherheitsstrategie und das zugehörige Programm auswirken - Festlegung und Vermittlung der Rollen und Zuständigkeiten im Bereich der Informationssicherheit innerhalb der gesamten Organisation - Aufbau und Pflege von Richtlinien zur Informationssicherheit, um die Erstellung von Standards, Verfahren und Leitlinien im Einklang mit den Zielen und Vorgaben des Unternehmens zu steuern - Einholung der Unterstützung durch die oberste Leitung sowie weitere beteiligte Stellen für das Informationssicherheitsprogramm - Aufbau und Pflege eines Governance-Rahmenwerks für die Informationssicherheit sowie zugehöriger Prozesse, um sicherzustellen, dass die Informationssicherheitsstrategie mit den Zielen und Vorgaben der Organisation übereinstimmt - Erstellung von Wirtschaftlichkeitsnachweisen zur Begründung von Investitionen in die Informationssicherheit |
| Thema 3: Information Security Incident Management | 30 % | - Aufbau und Pflege von Verfahren zur Untersuchung und Dokumentation von Informationssicherheitsvorfällen - Prüfung, Überarbeitung und Aktualisierung des Reaktionsplans für Sicherheitsvorfälle - Aufbau und Pflege von Verfahren zur Eskalation und Meldung von Sicherheitsvorfällen - Entwicklung und Umsetzung von Verfahren zur fristgerechten Erkennung von Informationssicherheitsvorfällen - Organisation, Schulung und Ausstattung von Teams zur wirksamen Bearbeitung von Informationssicherheitsvorfällen - Festlegung und Pflege von Kommunikationskonzepten und -verfahren für die Abstimmung mit internen und externen Stellen im Zusammenhang mit Sicherheitsvorfällen - Festlegung und Pflege einer unternehmensweiten Definition sowie einer Schweregradklassifizierung für Vorfälle im Bereich der Informationssicherheit - Aufbau und Pflege eines Reaktionsplans, um eine wirksame und fristgerechte Bearbeitung von Informationssicherheitsvorfällen sicherzustellen |
| Thema 4: Information Security Risk Management | 20 % | - Festlegung geeigneter Maßnahmen zur Risikobehandlung - Überwachung und Vermittlung der aktuellen Risikolage im Bereich der Informationssicherheit - Ermittlung und Empfehlung geeigneter Maßnahmen zur Risikobehandlung - Integration des Risikomanagements in Geschäfts- und IT-Prozesse - Sicherstellung einer konsistenten und fristgerechten Durchführung von Risikobewertungen, Schwachstellenanalysen und Bedrohungsbewertungen sowie der Ermittlung akzeptabler Risikowerte - Bewertung von Sicherheitsmaßnahmen, um festzustellen, ob diese geeignet sind und Risiken wirksam mindern - Ermittlung rechtlicher, aufsichtsrechtlicher, unternehmensinterner und sonstiger geltender Anforderungen an die Einhaltung von Vorschriften - Aufbau und Pflege eines Verfahrens zur Ermittlung, Einstufung, Risikobewertung und Zuweisung der Verantwortung für Informationswerte |
CISM 中文: Ihre Fragen – unsere Antworten
Die Prüfung CISM 中文 (Certified Information Security Manager (CISM中文版)) ist eine offizielle Zertifizierungsprüfung von ISACA. Mit dem Bestehen erwerben Sie die Zertifizierung Isaca Certification. Sie ist dem Level Führungskraft zugeordnet. Zudem steht sie in Verbindung mit weiteren Zertifizierungen: CISM.
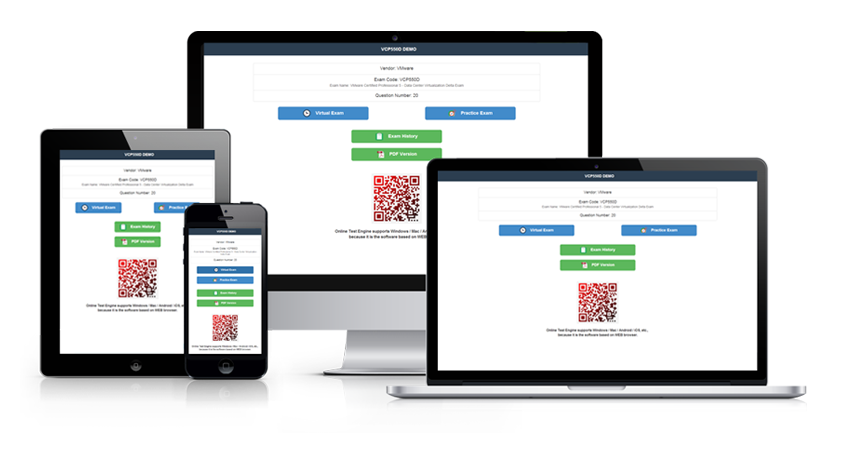
Der offizielle Umfang liegt bei 150 Fragen, die Bearbeitungszeit beträgt 240 Minuten. Planen Sie Ihr Tempo bewusst: Dividieren Sie die verfügbare Zeit durch die Anzahl der Fragen, um ein Gefühl für den zeitlichen Rahmen pro Frage zu bekommen, und markieren Sie knifflige Aufgaben, um sie am Ende erneut anzugehen. Am wirksamsten trainieren Sie dieses Zeitmanagement mit einem kompletten Probedurchlauf unter echtem Zeitdruck – beispielsweise in der Test Engine von PrüfungFrage.
Zum Bestehen ist laut ISACA eine Punktzahl von 450 (von 800) erforderlich; die offizielle Prüfungsgebühr beträgt 575 USD (Mitglied) / 760 USD (Nichtmitglied). Wichtig zu wissen: Jeder Wiederholungsversuch muss erneut vollständig bezahlt werden. Prüfen Sie Ihren Kenntnisstand deshalb vor der Anmeldung mit den 1193 Übungsfragen von PrüfungFrage – erst wenn Ihre Ergebnisse konstant stabil sind, lohnt sich der Prüfungstermin.
Für die CISM 中文 Prüfung gilt: Um die Zertifizierung CISM zu erlangen, müssen Kandidaten die Prüfung bestehen und über mindestens fünf Jahre Berufserfahrung im Bereich der Informationssicherheit verfügen, davon mindestens drei Jahre in leitender Funktion der Informationssicherheit in mindestens drei der im Rahmen von CISM abgedeckten Fachbereiche. Für die allgemeine Berufserfahrung im Bereich der Informationssicherheit sind Ersatzregelungen und Befreiungen möglich. Da ISACA die Zulassungsbedingungen gelegentlich anpasst, sollten Sie die aktuellen Details vor der Anmeldung auf der offiziellen Seite gegenprüfen. Offizielle Prüfungsübersicht von ISACA
Ja. Laden Sie die kostenlose PDF-Demo herunter und verschaffen Sie sich vorab einen Eindruck von Aufbau und Qualität der 1193 Übungsfragen. Nach dem Kauf erhalten Sie 365 Tage kostenlose Updates; läuft dieser Zeitraum ab, verlängern Sie den Update-Service mit 50 % Rabatt.
Bestehen Sie die zur CISM 中文 gehörende Prüfung innerhalb von 60 Tagen nach dem Kauf nicht, können Sie eine volle Rückerstattung beantragen. Voraussetzung: Sie reichen innerhalb von 2 Tagen nach der Prüfung eine Kopie Ihrer Anmeldebestätigung (Enrollment Slip) sowie den offiziellen Score Report als PDF ein, und der Name des Prüflings muss mit dem Namen des Käufers übereinstimmen. Bitte beachten Sie: Ein Nichtbestehen innerhalb der ersten 3 Tage nach dem Kauf, rein heruntergeladene Produkte ohne tatsächliche Prüfungsteilnahme sowie kostenlose oder abgelaufene Bestellungen sind von der Erstattung ausgeschlossen. Die Bearbeitung dauert nach der Einreichung bis zu 7 Tage. Alternativ zur Rückerstattung können Sie den Produktwechsel wählen: Sie erhalten kostenlos zwei gleichwertige Prüfungsmaterialien und behalten den Update-Service für Ihr ursprünglich gekauftes Produkt.
Die Lieferung erfolgt ohne Wartezeit: Nach der Zahlung steht der Download sofort bereit, zusätzlich erreicht Sie das Produkt innerhalb einer Minute per E-Mail. Sollte nach 2 Stunden nichts angekommen sein, wenden Sie sich bitte an unseren Kundenservice. Eine Begrenzung der Anzahl der Installationen gibt es nicht.
Die Prüfung gliedert sich in 4 Themengebiete. Zu den wichtigsten zählen Information Security Incident Management (30 %), Information Security Program Development and Management (33 %) und Information Security Governance (17 %). Die vollständige Übersicht mit allen Schwerpunkten finden Sie weiter oben auf dieser Seite.
ISACA Certified Information Security Manager (CISM中文版) CISM-CN Prüfungsfragen mit Lösungen
信息安全团队计划加强面向客户的网站的身份验证要求,但担心这会对用户体验产生负面影响。以下哪项是信息安全经理的最佳应对措施?
- A. 量化企业面临的安全风险。
- B. 参考行业最佳实践。
- C. 评估安全风险对业务的影响。
- D. 为客户提供安全意识培训。
Antwort: C 🗳️
为确保新应用程序符合信息安全策略,最佳方法是:
- A. 实施前审查应用程序的安全性。
- B. 进行漏洞分析。
- C. 在开发阶段集成功能。
- D. 定期审核应用程序的安全性。
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
信息资产分类的主要目标是什么?
- A. 威胁最小化
- B. 风险管理
- C. 降低漏洞风险
- D. 合规管理
Antwort: B 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
以下哪项内容对于信息安全经理向董事会传达的信息最为重要?
- A. 暴露程度
- B. 威胁评估
- C. 脆弱性评估
- D. 固有风险水平
Antwort: A 🗳️
以下哪项最有利于分配风险和控制权?
- A. 获得高层管理人员的支持
- B. 符合行业认可的控制框架
- C. 制定信息安全战略
- D. 采用风险管理框架
Antwort: A 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)


 0 Kundenrezensionen