Prüfungsinhalte ändern sich – Ihre Unterlagen sollten Schritt halten. Zu den CISA Korean Lernmaterialien von PrüfungFrage erhalten Sie 365 Tage kostenlose Updates, damit Ihre Vorbereitung auf die ISACA Certified Information Systems Auditor (CISA Korean Version) auch 2026 auf dem neuesten Stand bleibt.
ISACA CISA Korean Prüfungsübersicht:
| Zertifizierungsanbieter: | ISACA |
|---|---|
| Prüfungsname: | Prüfung zum Certified Information Systems Auditor (CISA) |
| Prüfungsnummer: | CISA |
| Prüfungsformat: | Multiple-Choice-Fragen |
| Prüfungsdauer: | 240 Minuten |
| Gültigkeitsdauer des Zertifikats: | Keine festgelegte Gültigkeitsdauer; Aufrechterhaltung durch Fortbildungspunkte (CPE) erforderlich (jährlicher Meldezyklus, üblicherweise ein dreijähriger Berichtszeitraum für CPE-Punkte) |
| Anzahl der Fragen: | 150 |
| Mindestpunktzahl: | 450 (skalierte Punktzahl im Bereich von 200 bis 800) |
| Prüfungsgebühr: | 575 USD (für ISACA-Mitglieder) / 760 USD (für Nichtmitglieder) |
| Verwandte Zertifizierungen: | Certified in Risk and Information Systems Control (CRISC) Certified Information Security Manager (CISM) Certified Information Systems Security Professional (CISSP) |
| Verfügbare Sprachen: | Englisch, Spanisch, Japanisch, Vereinfachtes Chinesisch |
| Empfohlenes Training: | Schulungen und Veranstaltungen bei ISACA ISACA CISA Review Manual |
| Prüfungsanmeldung: | Anmeldung zur ISACA-Zertifizierungsprüfung Leitfaden für Prüfungsteilnehmer bei ISACA |
| Beispielfragen: |  |
| Prüfungsmethode: | Computergestützte Prüfung (CBT), verfügbar in zugelassenen Prüfungszentren sowie als Online-Prüfung mit Aufsicht in ausgewählten Regionen |
| Voraussetzungen: | Es gibt keine formellen Teilnahmevoraussetzungen; empfohlen werden 5 Jahre Berufserfahrung im Bereich der Prüfung, Kontrolle oder Sicherheit von Informationssystemen (bis zu 3 Jahre davon können durch entsprechende Ausbildung oder Berufserfahrung angerechnet werden). |
| Offizielle Syllabus-URL: | https://www.isaca.org/credentialing/cisa |
ISACA CISA Korean Prüfungsthemen:
| Abschnitt | Gewichtung | Ziele |
|---|---|---|
| Erwerb, Entwicklung und Einführung von Informationssystemen | 12% | - Systementwicklungslebenszyklus (SDLC) - Prüfungs- und Einführungsmaßnahmen - Steuerungsmaßnahmen im Projektmanagement |
| Prüfprozess für Informationssysteme | 21% | - Prüfungsstandards und Leitlinien - Prüfungsberichterstattung und Folgemaßnahmen - Prüfungsplanung und -durchführung |
| Steuerung und Verwaltung der Informationstechnologie | 17% | - Rahmenwerke für die IT-Steuerung - IT-Richtlinien und -Verfahren - Risikomanagement und Einhaltung von Vorschriften |
| Schutz von Informationswerten | 27% | - Datenschutz und Sicherheitsüberwachung - Zugriffskontrolle und Identitätsverwaltung - Steuerung der Informationssicherheit |
| Betrieb von Informationssystemen und Geschäftskontinuität | 23% | - Verwaltung des IT-Betriebs - Verwaltung von Dienstleistungsniveaus - Geschäftskontinuität und Notfallwiederherstellung |
Häufig gestellte Fragen zu ISACA Certified Information Systems Auditor (CISA Korean Version)
Die Prüfung CISA Korean (Certified Information Systems Auditor (CISA Korean Version)) ist eine offizielle Zertifizierungsprüfung von ISACA. Mit dem Bestehen erwerben Sie die Zertifizierung Certified Information Systems Auditor (CISA). Sie ist dem Level Berufsbezogen zugeordnet. Zudem steht sie in Verbindung mit weiteren Zertifizierungen: Certified Information Security Manager (CISM), Certified in Risk and Information Systems Control (CRISC), Certified Information Systems Security Professional (CISSP).
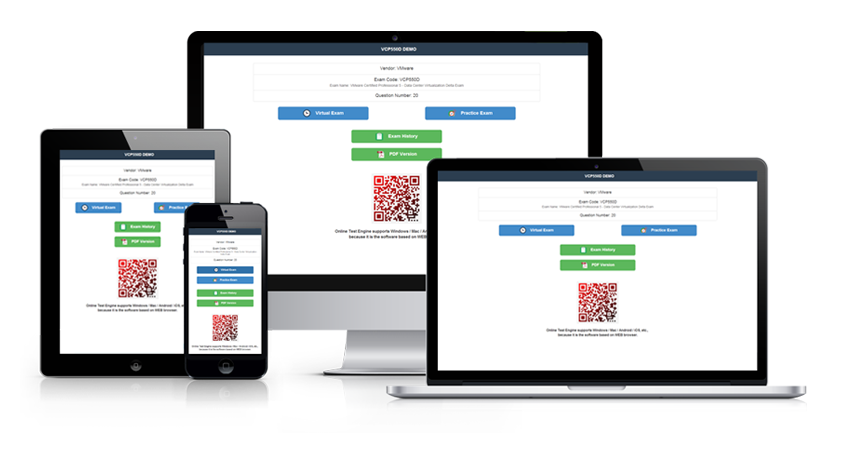
Der offizielle Umfang liegt bei 150 Fragen, die Bearbeitungszeit beträgt 240 Minuten. Planen Sie Ihr Tempo bewusst: Dividieren Sie die verfügbare Zeit durch die Anzahl der Fragen, um ein Gefühl für den zeitlichen Rahmen pro Frage zu bekommen, und markieren Sie knifflige Aufgaben, um sie am Ende erneut anzugehen. Am wirksamsten trainieren Sie dieses Zeitmanagement mit einem kompletten Probedurchlauf unter echtem Zeitdruck – beispielsweise in der Test Engine von PrüfungFrage.
Zum Bestehen ist laut ISACA eine Punktzahl von 450 (skalierte Punktzahl im Bereich von 200 bis 800) erforderlich; die offizielle Prüfungsgebühr beträgt 575 USD (für ISACA-Mitglieder) / 760 USD (für Nichtmitglieder). Wichtig zu wissen: Jeder Wiederholungsversuch muss erneut vollständig bezahlt werden. Prüfen Sie Ihren Kenntnisstand deshalb vor der Anmeldung mit den 1605 Übungsfragen von PrüfungFrage – erst wenn Ihre Ergebnisse konstant stabil sind, lohnt sich der Prüfungstermin.
Für die CISA Korean Prüfung gilt: Es gibt keine formellen Teilnahmevoraussetzungen; empfohlen werden 5 Jahre Berufserfahrung im Bereich der Prüfung, Kontrolle oder Sicherheit von Informationssystemen (bis zu 3 Jahre davon können durch entsprechende Ausbildung oder Berufserfahrung angerechnet werden). Da ISACA die Zulassungsbedingungen gelegentlich anpasst, sollten Sie die aktuellen Details vor der Anmeldung auf der offiziellen Seite gegenprüfen. Offizielle Prüfungsübersicht von ISACA
Die Anmeldung zur ISACA Certified Information Systems Auditor (CISA Korean Version) erfolgt über die offiziellen Kanäle von ISACA:
Hinweis zur Prüfungsform: Computergestützte Prüfung (CBT), verfügbar in zugelassenen Prüfungszentren sowie als Online-Prüfung mit Aufsicht in ausgewählten Regionen
ISACA empfiehlt zur Vorbereitung auf die ISACA Certified Information Systems Auditor (CISA Korean Version) folgende Trainings:
Idealerweise ergänzen Sie diese Schulungen mit den 1605 Übungsfragen von PrüfungFrage, mit denen Sie das Gelernte gezielt abfragen und Ihre Prüfungsreife realistisch einschätzen.
Ja. Laden Sie die kostenlose PDF-Demo herunter und verschaffen Sie sich vorab einen Eindruck von Aufbau und Qualität der 1605 Übungsfragen. Nach dem Kauf erhalten Sie 365 Tage kostenlose Updates; läuft dieser Zeitraum ab, verlängern Sie den Update-Service mit 50 % Rabatt.
Bestehen Sie die zur CISA Korean gehörende Prüfung innerhalb von 60 Tagen nach dem Kauf nicht, können Sie eine volle Rückerstattung beantragen. Voraussetzung: Sie reichen innerhalb von 2 Tagen nach der Prüfung eine Kopie Ihrer Anmeldebestätigung (Enrollment Slip) sowie den offiziellen Score Report als PDF ein, und der Name des Prüflings muss mit dem Namen des Käufers übereinstimmen. Bitte beachten Sie: Ein Nichtbestehen innerhalb der ersten 3 Tage nach dem Kauf, rein heruntergeladene Produkte ohne tatsächliche Prüfungsteilnahme sowie kostenlose oder abgelaufene Bestellungen sind von der Erstattung ausgeschlossen. Die Bearbeitung dauert nach der Einreichung bis zu 7 Tage. Alternativ zur Rückerstattung können Sie den Produktwechsel wählen: Sie erhalten kostenlos zwei gleichwertige Prüfungsmaterialien und behalten den Update-Service für Ihr ursprünglich gekauftes Produkt.
Die Lieferung erfolgt ohne Wartezeit: Nach der Zahlung steht der Download sofort bereit, zusätzlich erreicht Sie das Produkt innerhalb einer Minute per E-Mail. Sollte nach 2 Stunden nichts angekommen sein, wenden Sie sich bitte an unseren Kundenservice. Eine Begrenzung der Anzahl der Installationen gibt es nicht.
Die Prüfung gliedert sich in 5 Themengebiete. Zu den wichtigsten zählen Prüfprozess für Informationssysteme (21%), Erwerb, Entwicklung und Einführung von Informationssystemen (12%) und Schutz von Informationswerten (27%). Die vollständige Übersicht mit allen Schwerpunkten finden Sie weiter oben auf dieser Seite.
ISACA Certified Information Systems Auditor (CISA Korean Version) CISA-KR Prüfungsfragen mit Lösungen
IS 감사자는 여러 사업부를 지원하는 IT 조직이 모든 프로젝트에 동일한 우선순위를 부여하여 프로젝트 자금 확보 지연 위험을 초래하고 있음을 발견했습니다. 다음 중 비즈니스 목표를 지원하는 방식으로 프로젝트 및 서비스 수요와 가용 자원을 일치시키는 데 가장 도움이 되는 것은 무엇일까요?
- A. 위험 평가 결과
- B. 프로젝트 관리
- C. 포트폴리오 관리
- D. IT 거버넌스 프레임워크
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
구매 부서에 대한 운영 감사를 진행하던 중, 감사팀은 인공지능(AI) 알고리즘을 사용하는 핵심 시스템을 발견했습니다. 감사팀은 감사를 계속 진행하는 데 필요한 지식이 부족합니다. 다음 중 이 상황을 처리하는 가장 좋은 방법은 무엇일까요?
- A. 팀이 AI 교육을 받을 때까지 감사를 연기합니다.
- B. 감사 경험과 AI에 대한 지식을 갖춘 외부 컨설턴트를 고용하십시오.
- C. 감사 범위에서 Al 부분을 제거하고 감사를 진행합니다.
- D. AI에 대한 지식을 보유한 다른 사업부 구성원을 식별하기 위해 기술 평가를 수행합니다.
Antwort: B 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
다음 중 효과적인 IT 포트폴리오 관리의 가장 확실한 증거는 무엇입니까?
- A. IT 포트폴리오 업데이트는 승인되면 전달됩니다.
- B. IT 포트폴리오는 현재 업계 벤치마크를 기반으로 업데이트됩니다.
- C. IT 포트폴리오의 프로그램은 각 사업 기능별로 우선순위가 정해집니다.
- D. IT 포트폴리오는 비즈니스 전략 변경에 따라 업데이트됩니다.
Antwort: D 🗳️
다음 중 보안 패치가 운영 서버에 자동으로 다운로드 및 적용될 때 발생하는 가장 큰 위험은 무엇입니까?
- A. 패치는 중요도와 관계없이 설치될 수 있습니다.
- B. 지원 문서가 업데이트되지 않았습니다.
- C. 패치로 인해 주요 서비스 장애가 발생할 수 있습니다.
- D. 패치 설치 중에는 맬웨어 방지 기능이 비활성화됩니다.
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
다음 중 IT 운영위원회의 주요 책임은 무엇입니까?
- A. 주기적인 IT 위험 평가 검토
- B. 비즈니스 요구사항에 따라 IT 프로젝트의 우선순위를 정하기
- C. 기업의 IT 예산 수립
- D. IT 부서 직원의 기술 역량 검증 및 모니터링
Antwort: B 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)


 0 Kundenrezensionen