


 926 Kundenrezensionen
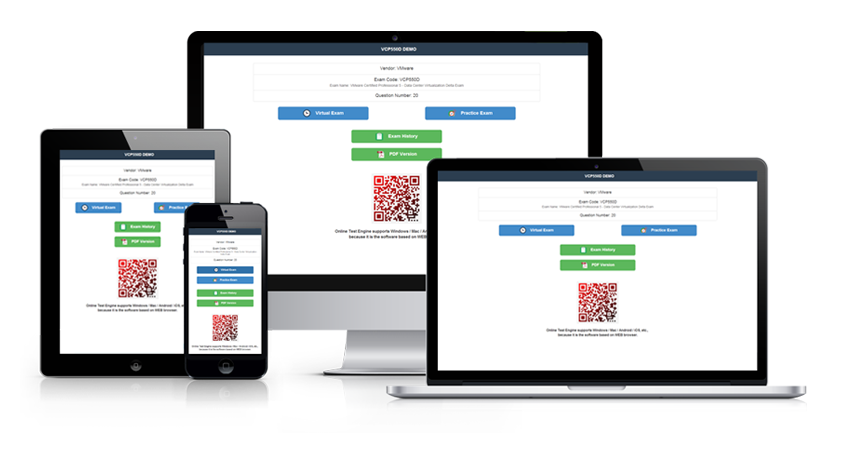
Wer die echte Prüfungsatmosphäre bereits kennt, geht spürbar ruhiger in die IT-Risk-Fundamentals Prüfung. Der Test Engine von PrüfungFrage simuliert den Ablauf der ISACA IT Risk Fundamentals Certificate Prüfung und lässt Sie die 120 Übungsfragen unter realistischen Bedingungen trainieren.
ISACA IT-Risk-Fundamentals Prüfungsübersicht:
| Zertifizierungsanbieter: | ISACA |
|---|---|
| Prüfungsname: | Prüfung zum IT Risk Fundamentals Certificate |
| Prüfungsnummer: | IT-Risk-Fundamentals |
| Gültigkeitsdauer des Zertifikats: | Keine Gültigkeitsbegrenzung |
| Prüfungsgebühr: | USD 175 (für Mitglieder), USD 255 (für Nichtmitglieder) |
| Verfügbare Sprachen: | Englisch |
| Prüfungsdauer: | 120 Minuten |
| Mindestpunktzahl: | 65 % |
| Prüfungsformat: | Multiple-Choice-Fragen, Szenariobasierte Fragen |
| Anzahl der Fragen: | 75 |
| Empfohlenes Training: | IT Risk Fundamentals Online Course IT Risk Fundamentals Study Guide |
| Prüfungsanmeldung: | Terminvereinbarung bei PSI Offizielle Anmeldung bei ISACA |
| Beispielfragen: |  |
| Prüfungsmethode: | Online-Prüfung mit externer Aufsicht, keine Hilfsmittel zugelassen |
| Voraussetzungen: | Es sind keine formellen Zulassungsvoraussetzungen erforderlich |
| Offizielle Syllabus-URL: | https://www.isaca.org/credentialing/it-risk-fundamentals-certificate |
ISACA IT-Risk-Fundamentals Prüfungsthemen:
| Abschnitt | Gewichtung | Ziele |
|---|---|---|
| Thema 1: Risikobewertung und -analyse | 25% | - Analyse der Eintrittswahrscheinlichkeit und der Auswirkungen - Priorisierung und Einstufung von Risiken - Risikoexposition und Risikotoleranz - Qualitative und quantitative Bewertungsmethoden |
| Thema 2: Risikobehandlung | 15% | - Strategien der Risikobehandlung: Vermeidung, Akzeptanz, Übertragung, Minderung - Konzeption und Umsetzung von Kontrollmaßnahmen - Management verbleibender Risiken - Kosten-Nutzen-Analyse der Behandlungsmaßnahmen |
| Thema 3: Risikoüberwachung, Berichterstattung und Kommunikation | 20% | - Überprüfungs- und Aktualisierungszyklen für Risiken - Wichtige Risikoindikatoren (KRIs) - Anforderungen und Formate der Berichterstattung - Kommunikation mit beteiligten Interessengruppen - Prozesse der kontinuierlichen Überwachung |
| Thema 4: Risikoidentifizierung | 20% | - Quellen und Arten von IT-Risiken - Methoden und Verfahren zur Identifizierung - Zuordnung von Vermögenswerten, Bedrohungen und Schwachstellen - Dokumentation der ermittelten Risiken |
| Thema 5: Risikosteuerung und Risikomanagement | 15% | - Risikokultur und Risikobewusstsein - Steuerungsrahmen und Richtlinien - Verknüpfung mit den Unternehmenszielen - Rollen, Zuständigkeiten und Verantwortlichkeiten |
| Thema 6: Einführung und Überblick zum Risikomanagement | 5% | - Grundbegriffe des allgemeinen Risikos und des IT-Risikos - Nutzen und Zielsetzung des IT-Risikomanagements - Fachterminologie und zentrale Grundsätze |
Ihre Fragen zur ISACA IT Risk Fundamentals Certificate Prüfung – unsere Antworten
Die IT-Risk-Fundamentals Prüfung ist die offizielle Zertifizierungsprüfung von ISACA für die ISACA IT Risk Fundamentals Certificate Zertifizierung. Wer sie besteht, erwirbt die Zertifizierung „IT Risk Fundamentals Certificate“. Sie ist der Stufe Grundlagenstufe zugeordnet. Mit den 120 Übungsfragen von PrüfungFrage bereiten Sie sich gezielt auf alle Inhalte dieser Prüfung vor.
Die IT-Risk-Fundamentals Prüfung umfasst 75 Fragen, für die Sie 120 Minuten zur Verfügung haben. Pro Frage bleibt Ihnen damit nur ein begrenztes Zeitfenster – schwierige Aufgaben sollten Sie daher zunächst markieren und später erneut bearbeiten, statt zu lange an einer einzelnen Frage zu hängen. Trainieren Sie dieses Zeitmanagement vorab mit einem zeitlich begrenzten Übungstest der 120 Übungsfragen von PrüfungFrage, damit Sie am Prüfungstag nicht unter Druck geraten.
Zum Bestehen der IT-Risk-Fundamentals Prüfung benötigen Sie laut ISACA 65 %. Die offizielle Prüfungsgebühr beträgt USD 175 (für Mitglieder), USD 255 (für Nichtmitglieder) – bei einer Wiederholungsprüfung fällt diese Summe erneut in voller Höhe an, weshalb sich eine gründliche Vorbereitung doppelt lohnt. Testen Sie Ihren Wissensstand deshalb vor der Anmeldung mit den 120 Übungsfragen von PrüfungFrage, um realistisch einzuschätzen, ob Sie die geforderte Leistung bereits abrufen können.
Für die ISACA IT Risk Fundamentals Certificate Prüfung gilt: Es sind keine formellen Zulassungsvoraussetzungen erforderlich Da ISACA die Anforderungen gelegentlich anpasst, bestätigen Sie die aktuellen Details bitte vor Ihrer Anmeldung auf der offiziellen Prüfungsseite von ISACA.
Die Anmeldung zur IT-Risk-Fundamentals Prüfung erfolgt über die offiziellen Kanäle von ISACA:
Zur Prüfungsform: Online-Prüfung mit externer Aufsicht, keine Hilfsmittel zugelassen
ISACA empfiehlt zur Vorbereitung auf die ISACA IT Risk Fundamentals Certificate Prüfung unter anderem folgende Schulungen:
Ergänzen Sie die offiziellen Kurse mit den 120 Übungsfragen von PrüfungFrage, um das Gelernte prüfungsnah anzuwenden und Ihren Wissensstand zu überprüfen.
Ja. Auf PrüfungFrage steht Ihnen eine kostenlose PDF-Demo der ISACA IT Risk Fundamentals Certificate Übungsfragen zur Verfügung, sodass Sie Qualität und Stil der Fragen vor dem Kauf in Ruhe prüfen können. Nach dem Kauf erhalten Sie 365 Tage lang kostenlose Updates; möchten Sie den Update-Service danach fortsetzen, gewähren wir Ihnen 50 % Rabatt auf die Verlängerung.
Sollten Sie die zugehörige Prüfung innerhalb von 60 Tagen nach dem Kauf nicht bestehen, können Sie eine vollständige Rückerstattung beantragen. Reichen Sie dazu innerhalb von zwei Tagen nach dem Prüfungstermin eine Kopie Ihrer Anmeldebestätigung (Enrollment Slip) sowie das offizielle Ergebnisprotokoll (Score Report) als PDF ein – Ihr Antrag wird anschließend innerhalb von 7 Tagen bearbeitet. Beachten Sie, dass die Erstattung nur für die entsprechende Prüfung gilt: Ein Nichtbestehen innerhalb der ersten drei Tage nach dem Kauf, reine Downloads ohne Prüfungsteilnahme, kostenlose Materialien und abgelaufene Bestellungen sind ausgeschlossen, und der Name des Prüfungsteilnehmers muss mit dem Käufernamen übereinstimmen. Alternativ zur Rückerstattung können Sie Ihr Produkt kostenlos gegen zwei gleichwertige Prüfungsunterlagen eintauschen und behalten dabei den Update-Service für Ihr ursprüngliches Produkt. Die Lieferung erfolgt sofort nach der Zahlung: Sie laden Ihre Unterlagen direkt herunter, zusätzlich erreicht Sie der Download-Link innerhalb einer Minute per E-Mail. Sollte nach zwei Stunden keine E-Mail eingegangen sein, wenden Sie sich bitte an unseren Kundenservice. Eine Begrenzung der Anzahl der Installationen gibt es nicht.
Die IT-Risk-Fundamentals Prüfung gliedert sich in 6 Themenschwerpunkte. Zu den zentralen Bereichen gehören:
- Risikobewertung und -analyse (25%)
- Risikoüberwachung, Berichterstattung und Kommunikation (20%)
- Risikoidentifizierung (20%)
Die vollständige Übersicht aller Themen und Gewichtungen finden Sie weiter oben auf dieser Seite im Abschnitt zur Prüfungsgliederung.
ISACA IT Risk Fundamentals Certificate IT-Risk-Fundamentals Prüfungsfragen mit Lösungen
Which of the following is MOST likely to promote ethical and open communication of risk management activities at the executive level?
- A. Recommending risk tolerance levels to the business
- B. Increasing the frequency of risk status reports
- C. Expressing risk results in financial terms
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
Why is risk identification important to an organization?
- A. It provides a review of previous and likely threats to the enterprise.
- B. It enables the risk register to detail potential impacts to an enterprise's business processes.
- C. It ensures risk is recognized and the impact to business objectives is understood.
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
Which of the following is the MOST important aspect of key performance indicators (KPIs)?
- A. KPIs aid management in monitoring the organization's IT infrastructure capacity.
- B. KPIs provide inputs for monitoring the usage of IT assets to determine return on investment (ROI).
- C. KPIs identify underperforming assets that may impact the achievement of operational goals.
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
Which of the following is the PRIMARY reason for an organization to monitor and review l&T-related risk periodically?
- A. To ensure risk is managed within acceptable limits
- B. To facilitate the timely identification and replacement of legacy IT assets
- C. To address changes in external and internal risk factors
Antwort: C 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)
A business impact analysis (BIA) generates the MOST benefit when:
- A. using standardized frequency and impact metrics.
- B. measuring existing impact criteria exclusively in financial terms.
- C. keeping impact criteria and cost data as generic as possible.
Antwort: A 🗳️
Erklärung: (Nur für PrüfungFrage-Mitglieder sichtbar)





Haßler -
Gute Ressourcen und Studienmaterial. Es hilft mir bei der Vorbereitung der Prüfung IT-Risk-Fundamentals. Ich habe die Prüfung abelegt und bestanden. Vielén Dank!